
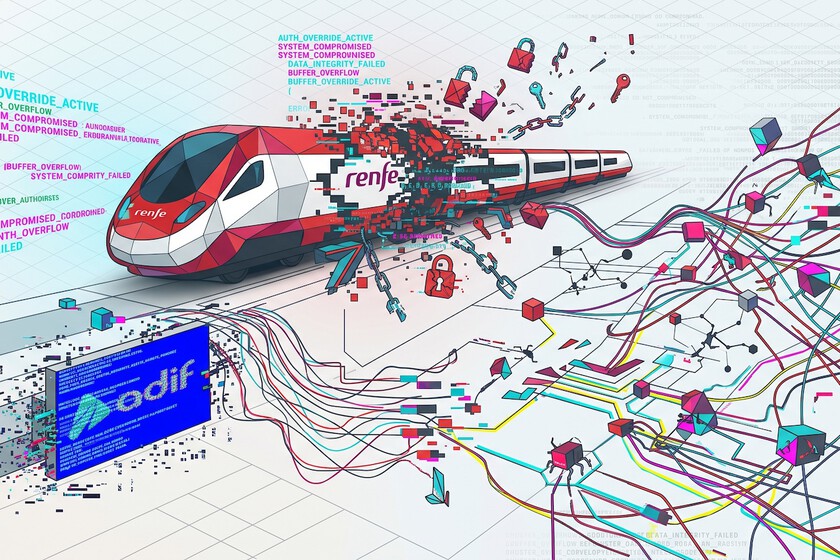
Renfe y Adif, las dos grandes empresas públicas del sistema ferroviario español, han confirmado un ciberataque de gran magnitud que ha dejado al descubierto unos 500 GB de información privada de sus clientes. El incidente, adelantado por El Mundo, obligó a ambas compañías a activar sus protocolos de emergencia y a notificar lo ocurrido a las autoridades competentes, entre ellas el Centro Criptológico Nacional y el CNI. Aunque la circulación de trenes no se vio afectada en ningún momento, el episodio ha encendido todas las alarmas por un motivo muy concreto: todo apunta a que los atacantes utilizaron inteligencia artificial para ejecutar el hackeo de forma prácticamente autónoma.
Según la investigación en curso, el ataque comenzó en la web de Adif, donde un agente de IA habría rastreado el sistema hasta encontrar una puerta trasera. Desde ahí, el grupo criminal —cuya identidad todavía se desconoce— saltó a la nube corporativa y posteriormente a los sistemas de Renfe. El robo de datos se prolongó durante varios días, alcanzando su punto álgido un jueves, y aunque se sabe que se sustrajo medio terabyte de información, todavía se está analizando su contenido exacto. Renfe ha querido tranquilizar a los usuarios asegurando que, por lo que se sabe hasta ahora, solo se ha accedido a información limitada de la base de datos de viajeros, sin llegar a datos especialmente sensibles como medios de pago o DNIs, ya que las tarjetas de crédito no se almacenan tras efectuarse el pago.
Lo que convierte este ataque en un caso de estudio es su parecido con un precedente documentado por Anthropic en noviembre de 2025: una campaña de ciberespionaje en la que un grupo de hackers vinculado a China utilizó Claude Code para atacar de forma casi autónoma a unos 30 objetivos en todo el mundo, con la propia IA realizando entre el 80% y el 90% del trabajo, incluyendo el reconocimiento de vulnerabilidades y la generación de exploits. Los atacantes lograron engañar al modelo haciéndose pasar por una empresa de ciberseguridad que realizaba pruebas defensivas legítimas. Aunque todavía no se ha confirmado qué sistema de IA se empleó exactamente contra Adif y Renfe, las similitudes en el modus operandi son innegables y refuerzan la hipótesis de que estamos ante uno de los primeros grandes ataques de este tipo contra infraestructura crítica en España.
Para la comunidad tecnológica, este suceso no es una sorpresa aislada. Hace apenas unas semanas, gigantes como OpenAI, Anthropic, Google, Microsoft y Amazon firmaron una carta abierta advirtiendo de una oleada inminente de ciberataques impulsados por IA contra infraestructuras críticas: redes eléctricas, sistemas financieros, transporte público. El caso de Renfe y Adif llega como una confirmación práctica de esos temores, apenas semanas después de haberse formulado. Cabe recordar además que Adif ya sufrió en 2020 un ataque de ransomware por parte del grupo REvil, en el que se sustrajeron 800 GB de datos corporativos, lo que demuestra que las infraestructuras ferroviarias llevan tiempo en el radar de los ciberdelincuentes.
Para la audiencia geek y tecnológica, este caso es especialmente relevante porque marca un punto de inflexión: ya no hablamos de ataques ejecutados ‘a mano’ por humanos con herramientas automatizadas, sino de agentes de IA capaces de encontrar vulnerabilidades, explotarlas y moverse lateralmente entre sistemas con una supervisión humana mínima. Si se confirma que este fue el caso en el ataque a Renfe y Adif, España pasaría a formar parte de la lista de países que ya han sufrido un ciberataque de este tipo contra su administración pública, algo que obligará a repensar la ciberseguridad de las infraestructuras críticas en todo el continente en los próximos meses.