
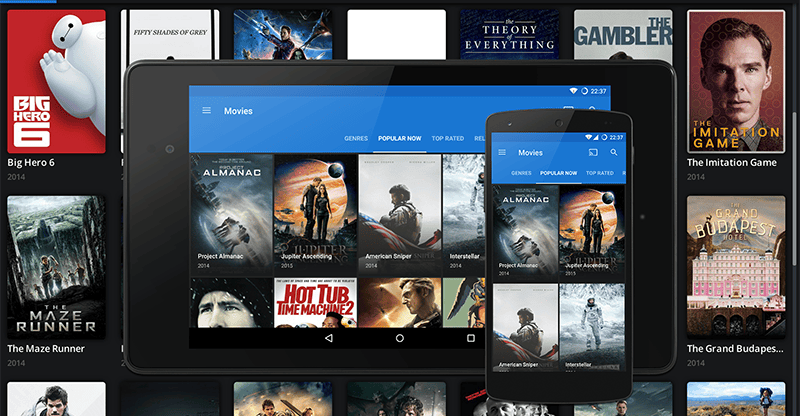
Para cualquier friky que viviera la década de 2010, Popcorn Time fue sinónimo de una revolución silenciosa: una interfaz al estilo Netflix que permitía ver películas y series en streaming directamente desde torrents, sin necesidad de descargar nada manualmente ni lidiar con clientes P2P complicados. Fue bautizada por muchos medios como ‘el Netflix de la piratería’ y se convirtió rápidamente en la pesadilla número uno de la MPAA. Años de presión legal y el cierre de sus dominios originales llevaron a que el proyecto original se abandonara, pero como ocurre con buena parte del software pirata de la época, nunca llegó a desaparecer del todo: simplemente se fragmentó en decenas de forks mantenidos por la comunidad.
Ahora, una investigación de la firma de ciberseguridad Eye Security ha puesto sobre la mesa un problema que lleva años incubándose en silencio. Uno de esos forks, conocido como Time4Popcorn, sigue instalado y en funcionamiento en millones de dispositivos Windows, macOS y Android repartidos por todo el mundo, a pesar de que su desarrollo fue abandonado hace tiempo. El servicio de actualización automática de la aplicación continúa activo, intentando conectarse a dominios web que ya no están bajo el control de sus creadores originales, y lo hace además a través de conexiones HTTP sin cifrar, una práctica de seguridad obsoleta y peligrosa. Para rematar el cóctel, muchas de estas instalaciones arrastran una versión desactualizada e insegura de Chrome integrada en la propia app.
El riesgo real no es nostálgico, sino muy concreto: cuando una aplicación abandonada sigue ‘llamando a casa’ a dominios que ya nadie controla, cualquier persona con malas intenciones puede comprar esos dominios caducados y, de un día para otro, convertirse en el nuevo destinatario de millones de solicitudes de actualización automática. En la práctica, esto significa que un atacante podría empezar a distribuir código malicioso disfrazado de ‘actualización oficial’ de Popcorn Time, convirtiendo de golpe esos millones de dispositivos dormidos en un ejército zombie, es decir, una red de bots lista para ser usada en ataques DDoS, minería ilegal de criptomonedas, robo de datos o distribución de ransomware.
Lo llamativo del caso es que estamos hablando de software que muchos usuarios probablemente instalaron hace más de una década y luego olvidaron por completo, sin desinstalarlo nunca. Es un recordatorio incómodo de que en el mundo de la piratería y el software independiente, el abandono de un proyecto no equivale a su desaparición: el código sigue ahí, ejecutándose en segundo plano, esperando una señal. Los investigadores de Eye Security optaron por neutralizar activamente parte de la infraestructura para evitar que cayera en manos equivocadas antes de que algún actor malicioso se adelantara.
Para la comunidad geek, el caso de Popcorn Time funciona casi como una fábula moderna sobre la vida útil de la tecnología: aquello que un día fue la joya de la corona del streaming alternativo hoy es, literalmente, un riesgo de seguridad latente en la máquina de alguien que ni siquiera recuerda haberlo instalado. La recomendación de los expertos es tan sencilla como contundente: si todavía tienes Popcorn Time o alguno de sus forks instalado en algún dispositivo, es momento de desinstalarlo, por mucho cariño nostálgico que le tengas.
Fuente: https://www.theverge.com/tech/1017914/popcorn-time-piracy-botnet-avoided