
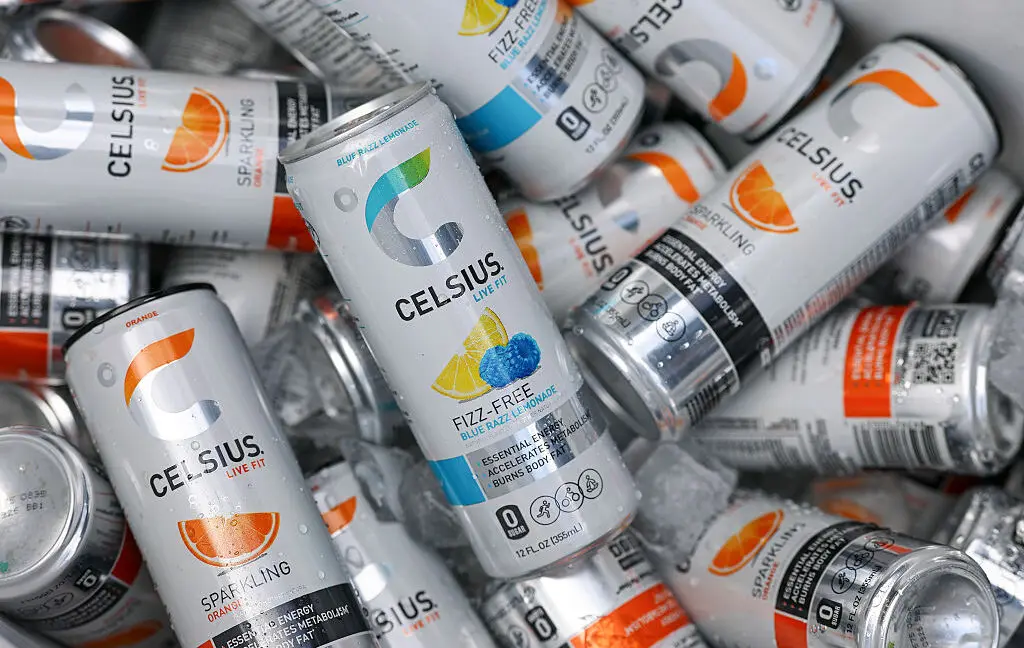
Una nueva demanda vuelve a poner a ChatGPT en el centro de la polémica, y esta vez el caso es especialmente perturbador. Según una denuncia presentada en Estados Unidos, un hombre habría muerto envenenado tras ser presuntamente guiado, paso a paso, por su propia esposa, quien a su vez habría recibido instrucciones detalladas del chatbot de OpenAI para llevar a cabo el crimen. La demanda sostiene que la mujer utilizó la inteligencia artificial para planificar el envenenamiento, disfrazando la sustancia tóxica en bebidas energéticas de sabor amargo que la víctima consumía habitualmente.
El caso resulta especialmente llamativo porque, según el relato judicial, fue el propio esposo quien introdujo a su mujer en el uso de ChatGPT, probablemente con la intención de que le resultara útil en el día a día, sin sospechar que la herramienta terminaría convirtiéndose, presuntamente, en cómplice involuntario de su propia muerte. La demanda, que todavía debe pasar por el proceso judicial correspondiente, acusa a OpenAI de no contar con salvaguardas suficientes para impedir que su modelo de lenguaje proporcione información que pueda derivar en daño físico real a terceros, un argumento que ya se ha utilizado en otras demandas recientes contra la compañía relacionadas con casos de autolesión y manipulación psicológica.
Este no es el primer litigio que enfrenta a OpenAI con familias que acusan a ChatGPT de haber jugado un papel determinante en tragedias personales. En los últimos meses se han multiplicado las demandas que cuestionan hasta qué punto los chatbots de inteligencia artificial deben ser responsables legalmente de las consecuencias derivadas de las conversaciones que mantienen con sus usuarios, especialmente cuando estos buscan activamente información peligrosa disfrazada de preguntas aparentemente inocuas. Para la comunidad tecnológica y geek, este tipo de casos reaviva un debate que lleva años sobre la mesa: ¿dónde termina la responsabilidad del usuario y dónde empieza la del creador de la herramienta?
La industria de la inteligencia artificial generativa ha defendido tradicionalmente que sus modelos incluyen filtros y restricciones diseñados para evitar que se proporcione información que facilite actividades delictivas o dañinas, desde la fabricación de armas hasta instrucciones de autolesión. Sin embargo, casos como este demuestran que estos sistemas de seguridad pueden ser sorteados mediante preguntas formuladas de manera indirecta o fragmentada, un problema conocido dentro de la comunidad de investigadores en seguridad de IA como ‘jailbreaking conversacional’. La demanda contra OpenAI probablemente reabrirá el debate legislativo sobre la necesidad de regular de forma más estricta a los asistentes de IA generativa, especialmente en un contexto donde millones de personas los utilizan a diario para resolver dudas cotidianas sin imaginar los límites éticos y legales que estas herramientas todavía no tienen del todo resueltos.
Por el momento, OpenAI no ha emitido una declaración pública detallada sobre el caso, aunque se espera que la compañía responda formalmente en los próximos meses a medida que avance el proceso judicial. Para la audiencia geek y tecnológica, este caso se suma a una lista creciente de ejemplos que demuestran que la conversación sobre la seguridad de la inteligencia artificial ya no es un debate teórico de ciencia ficción, sino una realidad legal y social con consecuencias extremadamente graves.